Cybersécurité
Qu’est-ce qu’une attaque par hameçonnage et comment s’en protéger ?
17 mars 2026 · 6 min de lecture
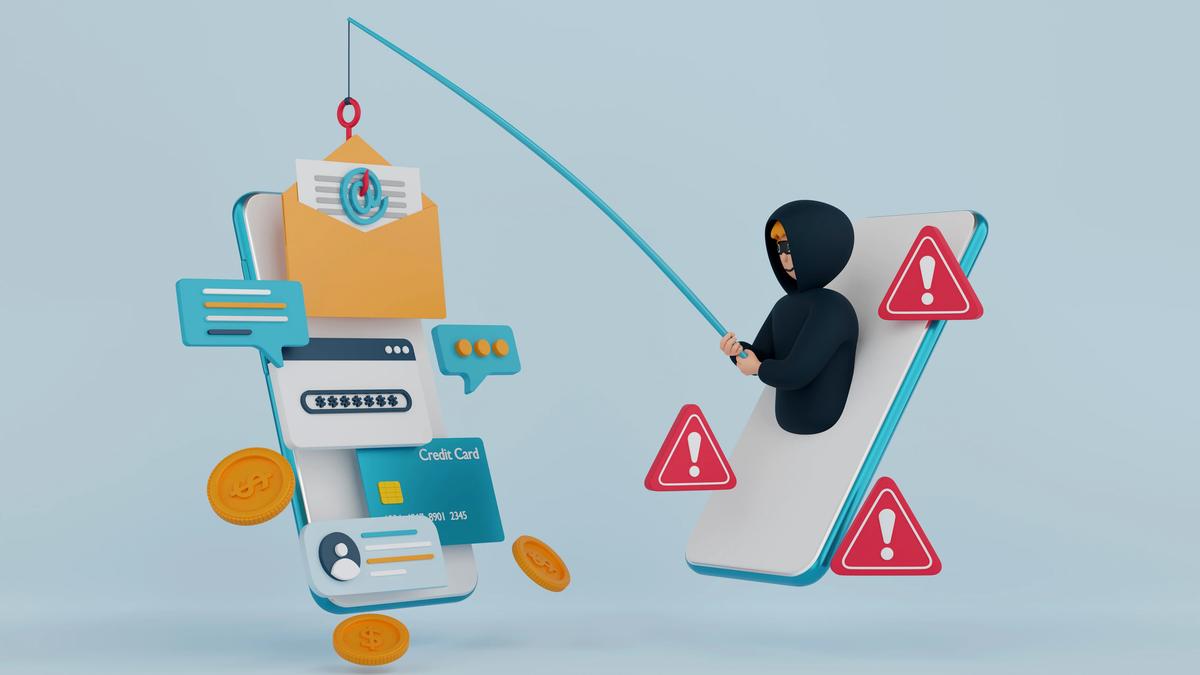
Le phishing est l'une des cyberattaques les plus anciennes et les plus répandues. Selon Statista, en 2018, 25 % des attaques par hameçonnage visaient les services financiers. Découvrez comment préparer votre entreprise aux cyberattaques et consultez nos bonnes pratiques de sécurité informatique.
Après avoir lu cet article, vous serez en mesure de mieux comprendre :
- Ce qu'est une attaque par hameçonnage
- Comment fonctionne une attaque par hameçonnage
- Comment reconnaître une tentative d'hameçonnage
- Comment se protéger contre l'hameçonnage
- Que faire en cas de doute ou après un clic
Qu'est-ce qu'une attaque par hameçonnage?
Une attaque par hameçonnage, ou phishing en anglais, est une cyberattaque qui vise à récupérer des données confidentielles de victimes tels qu'un nom d'utilisateur, un mot de passe, des informations de carte bancaire ou encore des informations pour accéder au réseau.
Cet acte malveillant repose sur l'ingénierie sociale pour manipuler les victimes et les pousser à effectuer une action telle que cliquer sur un lien téléchargeable ou télécharger un document. Le phishing s'amorce habituellement par un faux e-mail d'une personne reconnue qui présente toutefois des différences avec un e-mail original.
Comment fonctionne une attaque par hameçonnage?
L'attaque par hameçonnage est l'une des cyberattaques les plus simples à mettre en œuvre. Le cyberpirate envoie un e-mail à un grand nombre de personnes en se faisant passer pour une entité reconnue telle qu'une institution financière, un organisme gouvernemental ou encore une entreprise reconnue.
L'e-mail contient habituellement un lien vers un faux site Web qui ressemble à s'y méprendre au site original. La victime est alors invitée à entrer ses informations de connexion ou ses informations personnelles. Une fois ces informations entrées, le pirate les récupère et peut les utiliser à des fins malveillantes.
Il existe également des variantes de l'hameçonnage telles que le spear phishing, qui cible des individus spécifiques, ou encore le whaling, qui vise les hauts dirigeants d'une organisation. Pour une protection complète, découvrez nos services de cybersécurité.
D'autres variantes existent : le smishing (par SMS), le vishing (par téléphone) ou le quishing (via un QR code). En entreprise, la fraude au président consiste à se faire passer pour un dirigeant ou un fournisseur afin d'obtenir un virement urgent.
Comment reconnaître une tentative d'hameçonnage?
1. Vérifiez l'adresse réelle de l'expéditeur
Les fraudeurs usurpent le nom d'entreprises connues, comme Google, PayPal ou Dropbox. Survolez le nom affiché pour voir l'adresse complète et méfiez-vous des domaines qui ajoutent un mot à la marque (« -login », « -service »), utilisent une autre extension ou contiennent une longue suite de chiffres.
2. Lisez attentivement le message
Les fautes d'orthographe ou de grammaire restent de bons indices, même si les messages frauduleux sont de plus en plus soignés. Une formule générique comme « Madame, Monsieur » doit aussi vous alerter : la plupart des marques s'adressent à leurs clients par leur nom.
3. Analysez le ton et la demande
Un ton menaçant ou pressant est un signal d'alarme : les fraudeurs jouent sur l'urgence et la peur. Pièges les plus courants :
- Une activité ou une connexion suspecte aurait été détectée sur votre compte
- Une fausse facture ou une relance de paiement
- Un lien pour régler un paiement, des frais de livraison ou une amende
- Un remboursement d'impôts ou une aide de l'État auxquels vous auriez droit
- Un problème avec votre compte ou votre moyen de paiement
4. Survolez les liens et méfiez-vous des pièces jointes
Passez la souris sur un lien (ou appuyez longuement dessus sur mobile) pour afficher sa destination réelle. Si elle ne correspond pas au site officiel, n'y allez pas. Méfiez-vous aussi des pièces jointes inattendues, notamment celles qui demandent d'activer des macros.
5. Confirmez par un autre canal
En cas de doute, contactez l'organisme ou la personne concernée avec des coordonnées que vous connaissez déjà, jamais celles du message. C'est indispensable pour toute demande de virement ou de changement de RIB.
Comment se protéger contre l'hameçonnage?
1. Soyez vigilant
La première ligne de défense contre l'hameçonnage est la vigilance. Soyez toujours méfiant face aux e-mails non sollicités, même s'ils semblent provenir d'une source fiable. Vérifiez toujours l'adresse de l'expéditeur et recherchez des signes d'hameçonnage tels que des fautes d'orthographe ou des demandes urgentes.
2. Ne cliquez pas sur les liens suspects
Évitez de cliquer sur les liens contenus dans les e-mails suspects. Si vous devez accéder à un site Web, tapez l'adresse directement dans votre navigateur plutôt que de cliquer sur un lien.
3. Vérifiez les URL
Avant d'entrer des informations sensibles sur un site Web, vérifiez toujours l'URL. Les sites légitimes utilisent généralement HTTPS et affichent un cadenas dans la barre d'adresse.
4. Utilisez l'authentification à deux facteurs
L'authentification à deux facteurs ajoute une couche de sécurité supplémentaire. Même si un pirate obtient votre mot de passe, il ne pourra pas accéder à votre compte sans le deuxième facteur d'authentification.
5. Formez vos employés
La formation est essentielle. Assurez-vous que tous vos employés comprennent les risques liés à l'hameçonnage et savent comment identifier les tentatives d'attaque.
6. Utilisez des solutions de sécurité
Investissez dans des solutions de sécurité telles que des filtres antispam, des antivirus et des pare-feu. Ces outils peuvent aider à bloquer les tentatives d'hameçonnage avant qu'elles n'atteignent vos employés. Découvrez nos solutions de cybersécurité et l'importance de travailler avec un prestataire informatique.
Que faire en cas de doute ou après un clic?
Signalez le message
Ne répondez pas à l'expéditeur. Signalez le message à votre service informatique ou à votre prestataire, puis supprimez-le. En France, vous pouvez aussi le signaler sur la plateforme Signal Spam ; Cybermalveillance.gouv.fr propose conseils et assistance aux victimes.
Si vous avez cliqué ou saisi vos identifiants
- Déconnectez l'appareil du réseau si vous avez ouvert une pièce jointe ou téléchargé un fichier.
- Changez immédiatement le mot de passe du compte concerné, ainsi que celui de tout autre compte qui utilise le même.
- Prévenez sans attendre votre service informatique : plus l'alerte est donnée tôt, plus il est facile de limiter les dégâts.
- Si vous avez communiqué des coordonnées bancaires, contactez votre banque pour faire opposition.
- Si des données personnelles ont pu être compromises, l'entreprise doit évaluer la situation au regard du RGPD et, le cas échéant, notifier la violation à la CNIL dans les délais prévus.
Chaque employé doit savoir qu'il peut signaler une erreur sans crainte : un clic signalé rapidement est beaucoup moins grave qu'un clic passé sous silence.
Nexxo peut vous aider à vous protéger contre l'hameçonnage
La protection contre l'hameçonnage nécessite une approche multicouche combinant technologie, formation et vigilance. Nexxo Technologies France peut vous aider à mettre en place une stratégie de cybersécurité complète pour protéger votre entreprise. Contactez-nous dès aujourd'hui pour en savoir plus.
Découvrez nos services de cybersécurité : sensibilisation des équipes, filtrage des e-mails, authentification multifacteur et surveillance pour réduire durablement le risque d'hameçonnage.
À propos de Nexxo Technologies France
Nexxo Technologies France, implantée à Cavaillon, accompagne les PME de Provence, du Vaucluse aux Bouches-du-Rhône, dans la gestion de leur informatique. En jouant le rôle de service informatique externalisé, Nexxo prend en charge l'ensemble des besoins technologiques de l'entreprise pour lui permettre de se concentrer sur son cœur de métier. Filiale du groupe Nexxo Technologies, elle s'appuie sur une étroite collaboration avec ses clients et place leurs intérêts au centre de ses préoccupations.